动态公网+域名+爱快4.x+WireGuard连公司/家庭内网(服务器、飞牛、OA等设备)
爱快4.X+WireGuard 零信任组网:(手机/PC)访问办公/家庭网
适用环境:光猫桥接 + 爱快软路由 4.0 PPPoE 拨号(WAN2,动态公网 IP)+ 爱快动态域名(DDNS)
实现效果:人在外面,手机 4G/5G 或 PC 一键连公司/家里,直接访问飞牛 NAS、爱快后台、监控等全部内网设备,像坐在路由器旁边一样
配置量:爱快端 3 个前置项(DDNS、端口映射)+ 1 个服务接口 + N 条对端;手机 / PC 端各一次
示例值说明:文中的域名、密钥、IP 均为示例,请全部替换成你自己的
一、为什么用WireGuard,而不是 frp/nps/EasyNTS/ Tailscale
先说清楚这套方案解决的是什么问题。
传统内网穿透(frp / nps / 花生壳)是端口级的:家里哪台设备的哪个端口要对外,就配一条映射。用起来有三个绕不开的毛病:
- 一条条开:22、80、5667、5581、3389…… 每加一个服务加一行,时间一长自己都记不清开了哪些。
- IP 直暴露:映射一开,全网都能扫到这个端口,只能靠强密码和改端口硬扛。
- 只能"进去",不能"组网":家里的设备之间、两台不同内网之间,穿透工具不管这个。
WireGuard 是网络层的方案:它不是把端口扔出去,而是给你一张虚拟网卡,所有连进来的设备都在同一个网段里(本例 10.10.0.0/24)。连上之后:
- 访问飞牛就是
192.168.1.100,访问爱快后台就是192.168.1.1,和在家插网线完全一样 - 没握手过的包直接被内核丢弃,端口对外表现为"静默",扫描器看不到任何回应——这就是所谓的零信任:不因为你在内网就信任你,只认密钥
- 内核态转发,手机耗电比 OpenVPN / IPSec 低得多,4G/5G 切 Wi-Fi 无感重连
| 对比项 | frp / nps | EasyNTS类 | WireGuard | Tailscale |
|---|---|---|---|---|
| 本质 | 反向代理式端口转发 | 穿透 + 设备运维平台 | 内核态加密隧道协议 | WireGuard + 云端控制面 |
| 粒度 | 端口级 | 端口级 + 设备运维台 | 网络级(整张内网) | 网络级(整张内网) |
| 组网模型 | 服务端中转 | 云端中转 / P2P | 星型(爱快为中心) | 全互联 Mesh(自动打洞) |
| 公网 IP | 需要(或中转服务器) | 不需要,终端主动出站 | 家里有公网 IP 即可 | 完全不需要,双方都在 NAT 后也能连 |
| 客户端 | 各工具自己的 | 厂商客户端 | 全平台官方客户端 | 全平台官方客户端 + 无客户端子网路由 |
| 密钥管理 | 配置文件手填 | 平台下发 | 手工交叉抄,两端各一份 | 自动分发轮换,登录即下发 |
| NAT 穿透 | 不支持,靠中转 | 支持(ICE/P2P) | 不支持,服务端必须可被主动连接 | 强项,DERP 中继兜底 |
| 访问控制 | 无(靠端口+密码) | 平台账号体系 + 权限 | 靠 AllowedIPs 静态划分 | ACL 策略文件 + 标签 + 设备授权 |
| 安全性 | 靠密码 + 端口隐藏 | 平台账号体系 | 密钥 + 预共享密钥,未授权包静默丢弃 | WireGuard 加密 + 单点登录 + 密钥自动轮换 |
| 成本 | 0(自建) | 商业授权/私有化收费 | 0 | 个人免费(≤3 用户 / 100 设备);团队付费;自建 Headscale 为 0 |
| 依赖外网服务 | 自己的服务器 | 厂商云平台 | 无,完全自主 | 依赖 Tailscale 协调服务器(或自建 Headscale) |
| 国内体验 | 取决于自家服务器 | 好(国内节点) | 最好,流量不过第三方 | DERP 中继节点在境外,中继模式延迟偏高;打洞成功则直连 |
| 上手难度 | 中(写 ini) | 低(点后台) | 中高(要懂网段、密钥、路由) | 最低,登录账号即用 |
| 适合 | 临时开放一两个服务 | 工控 / 安防批量交付 | 公司家里的全套内网 | 多地点、多设备、成员流动、不想碰配置 |
一句话:穿透工具是"开门让人进来",WireGuard 是"给对方发一张门禁卡"。Tailscale 不是 WireGuard 的对手,它是 WireGuard 的"托管版"
二、四方各自的"不可替代之处"
frp / nps:最纯粹的端口搬运工
- 价值:一台有公网 IP 的小鸡,把内网任意端口扔出去
- 无可替代的场景:给外部客户临时开一个
3389或80,对方装个客户端都不用,浏览器直接访问 - 短板:只有端口概念,没有"网络"概念;访问 10 个服务要配 10 条隧道
EasyNTS 类:把设备当资产管
- 价值:不止穿透,还管设备台账、在线状态、日志、文件下发、网页 SSH
- 无可替代的场景:几百上千台工控机 / NVR / 摄像头分布在全国,要靠后台批量运维和审计
- 短板:绑定厂商平台,商业授权成本,协议和协议之间不通用
WireGuard(本方案):完全自主的网络层
- 价值:装完就是一张真内网,飞牛、爱快后台、监控、
192.168.1.x全段随便访问,不区分端口 - 无可替代的场景:数据不能出自己网络、不想依赖任何第三方账号、有一台公网 IP 的路由器
- 短板:所有"麻烦"都自己扛——密钥手工抄、网段手工规划、加设备手工加对端、动态 IP 靠 DDNS
Tailscale:把 WireGuard 的麻烦全包了
- 价值:不用公网 IP、不用开端口、不用抄密钥、不用管 DDNS。登录账号,设备自动出现在内网列表里
- 杀手锏是 NAT 穿透:两台都在运营商大内网(
100.64.x.x)、都没有公网 IP,它照样能打洞直连——这是本方案做不到的 - 短板:控制面在人家手里(除非自建 Headscale);免费版有 3 用户 / 100 设备上限;中继节点在境外,打洞失败走 DERP 时延迟明显
三、动手前,先记住 3 句话
WireGuard 配置看着乱,其实是名字绕。记住这 3 句,后面全是照抄:
- 公钥 = 身份证号(可以公开),私钥 = 密码(谁都不给)。App 会自动生成一对,私钥它自己藏好。
- 每台设备都有「两栏」:
接口 / Interface= 我自己,节点 / 对端 / Peer= 对面那台。所以手机、PC、爱快各有两把公钥。 - 交叉抄:手机的「接口公钥」交给爱快当「对端公钥」;爱快的「本地公钥」交给手机当「节点公钥」。对上就能连。
最容易混的一张表
| 设备 | 「我自己」那一栏 | 「对面」那一栏 |
|---|---|---|
| 手机 App | 接口 → 公钥(手机自己的) | 节点 → 公钥(填爱快的) |
| PC 客户端 | Interface → PublicKey(PC 自己的) | Peer → PublicKey(填爱快的) |
| 爱快后台 | 本地公钥(爱快自己的) | 对端公钥(填手机 / PC 的) |
口诀:手机 / PC 的「节点」= 爱快的「本地」;爱快的「对端」= 手机 / PC 的「接口」。交叉、互换。
四、规划表:先定参数
建议在纸上或备忘录里先填好这张表,再进后台操作。 90% 的翻车都是边填边忘、两端对不上。
| 项目 | 取值 | 备注 |
|---|---|---|
| 爱快 LAN 网段 | 192.168.1.0/24 | 家里现有内网,全程要用 |
| 爱快 LAN IP | 192.168.1.1 | 端口映射的内网地址 |
| WG 虚拟网段 | 10.10.0.0/24 | 绝不能和 LAN、和常去的酒店/公司网段冲突 |
| 爱快隧道 IP | 10.10.0.1/24 | 全家 WG 的网关 |
| 监听端口 | 50000/UDP | 记住它,映射和客户端都要用 |
| DDNS 域名 | vpn.sxfrkj.cn | 指向 WAN2 的公网 IP |
| 拨号线路 | wan2 | 有公网 IP 的那条 |
| PC 隧道 IP | 10.10.0.2/32 | 每台唯一 |
| 手机① 隧道 IP | 10.10.0.3/32 | 每台唯一 |
| 手机② 隧道 IP | 10.10.0.4/32 | 每台唯一 |
| MTU | 1420 | 能 ping 通但网页打不开就降 1360 |
| 保活 | 25 秒 | 客户端都在 NAT 后,必须填 |
先确认一件事:爱快 WAN2 拿到的 IP 不能是
100.64.x.x/10.x/192.168.x开头,那是运营商大内网,没有公网 IP,这套方案直接不成立。先打运营商客服要公网 IP(多数地区免费,说"要装监控"即可)。
五、爱快端:两个前置项
这两步必须在建 WireGuard 接口之前做完。顺序反了会排查很久。
5.1 动态域名解析(扩展服务 → 动态域名)
为什么要它:PPPoE 拨号每次重连公网 IP 都会变,客户端的 Endpoint 填 IP 的话,隔几天就断。用域名兜住,IP 变了客户端自动跟着走。
路径:扩展服务 → 工具包 → 动态域名 → 添加
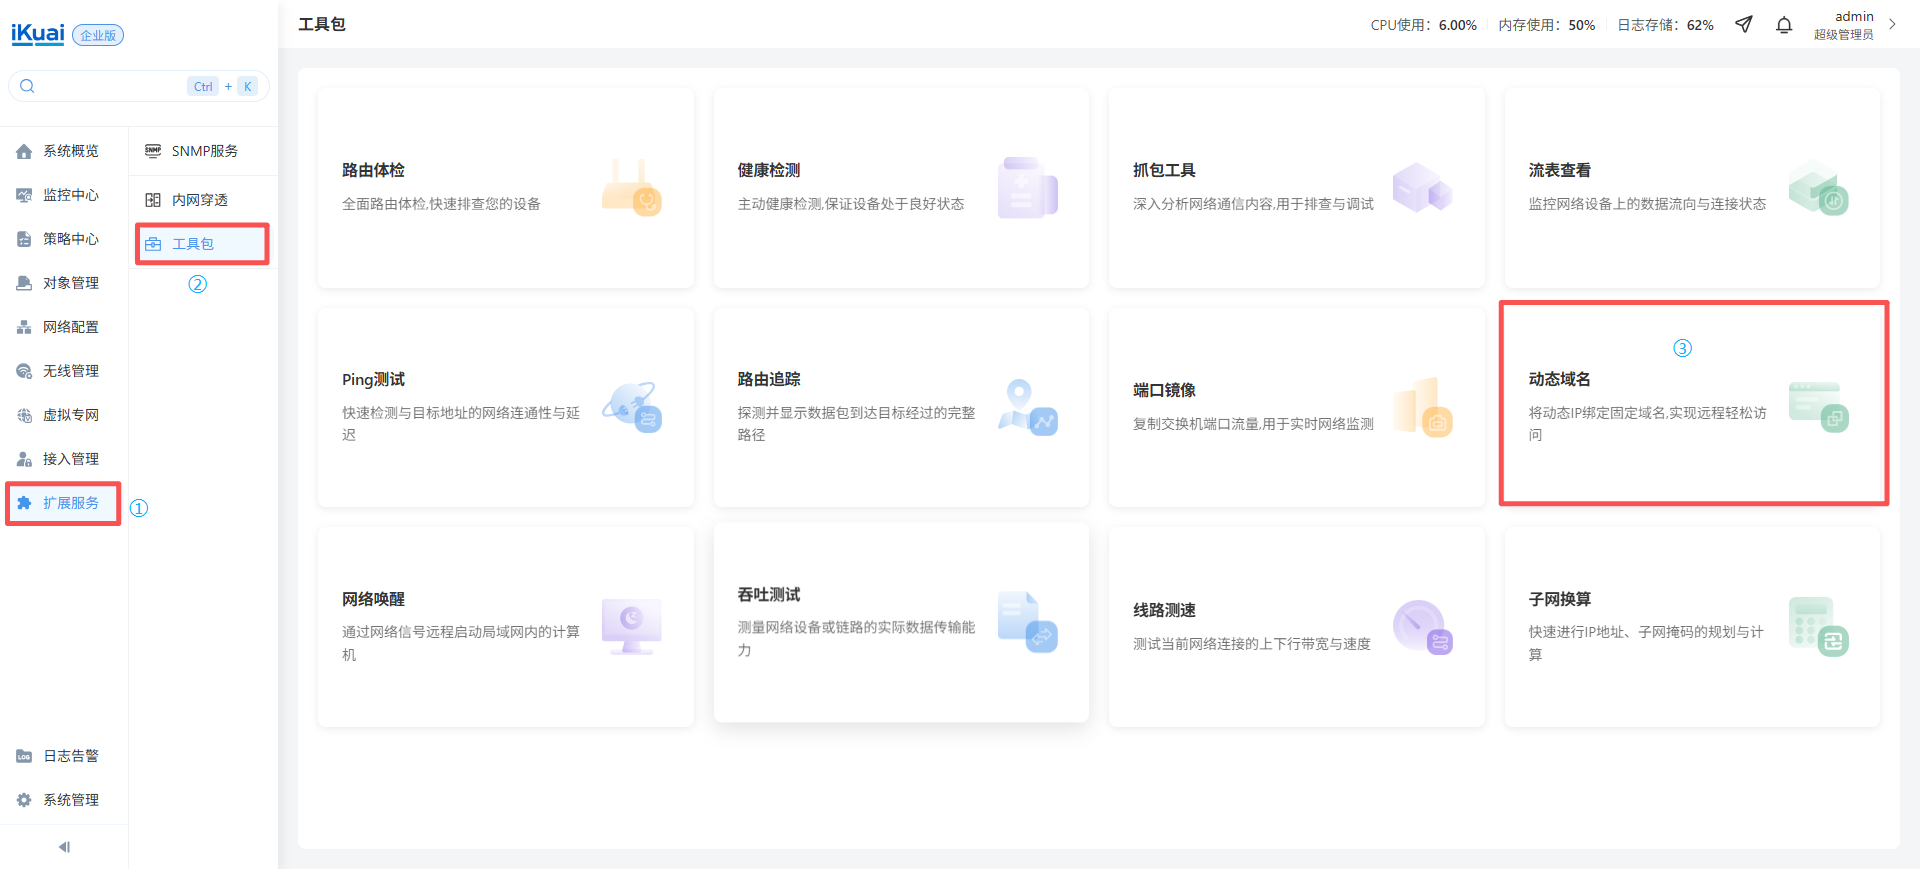
| 字段 | 填什么 | 说明 |
|---|---|---|
| 服务商 | 阿里云 / DNSPod / 爱快自带 / Cloudflare | 有哪个用哪个 |
| 域名 | vpn.xxxx.cn | 提前在 DNS 控制台建好 A 记录 |
| 网卡 / 线路 | wan2 | 必须选拨号那条,选错就解析到内网 IP |
| 获取方式 | 接口 IP | 让爱快自己上报 |
| 更新间隔 | 默认(300 秒) | 不用改 |
验证(在任意能联网的机器上):
nslookup vpn.xxxx.cn
# 返回的 IP 应该等于爱快「系统概览 → WAN 信息」里的 WAN IP
两个省事的做法:
- 已经有别的域名(比如给 NAS 用的
lyq.xxxx.cn)指向同一条宽带,直接复用,省一条记录。WG 走 UDP,和 443/5443 的 HTTPS 完全不冲突。- 域名带前缀的泛解析(
*.xxxx.cn)已经指向家里的话,随便起个子域名都能用。
5.2 端口映射(策略中心 → NAT → 端口映射)
为什么要它:外网主动发包进不来——除非你明确告诉路由器"这个端口转给谁"。WireGuard 走 UDP,全靠客户端主动往外敲这个门建立会话。
路径:策略中心 → NAT → 端口映射 → 添加
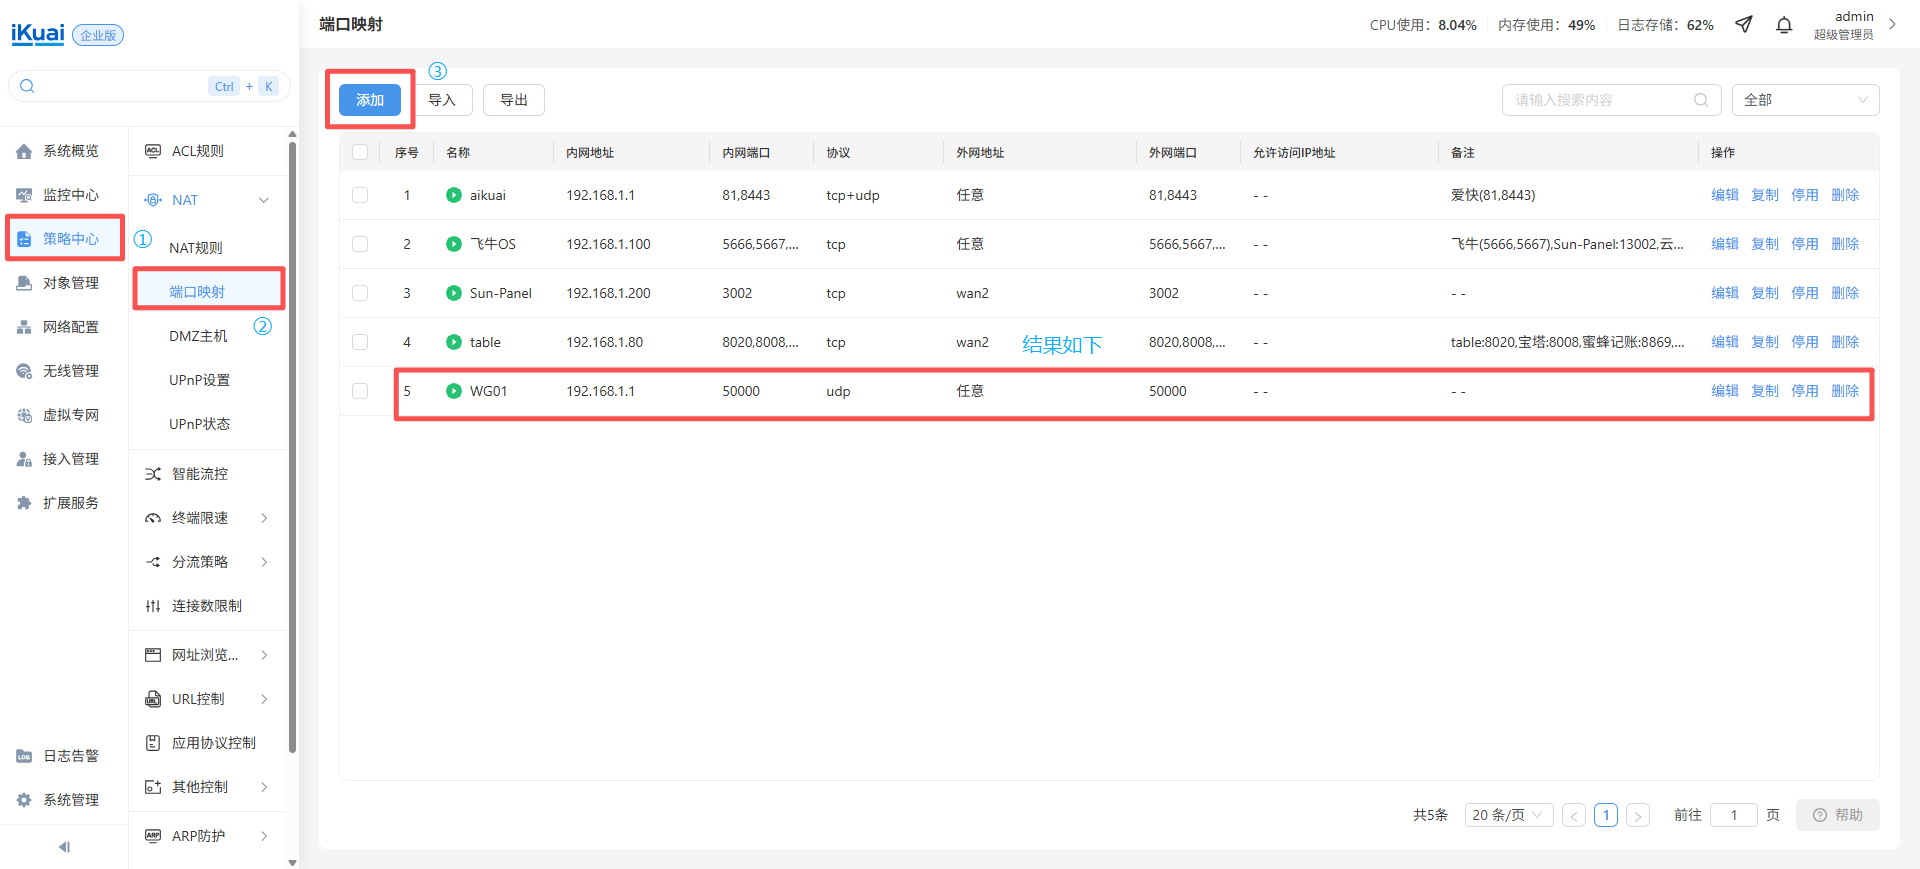
逐项对照:
| 字段 | 填什么 | 为什么 |
|---|---|---|
| 名称 | WG01 | 好认就行 |
| 内网地址 | 192.168.1.1 | 爱快自己的 LAN IP |
| 内网端口 | 50000 | 等于 WG 服务接口的监听端口 |
| 协议 | udp | ⚠️ 只能选 UDP,选 TCP 一定不通 |
| 映射类型 | 外网接口 | 跟着 PPPoE 的动态 IP 走,IP 变了映射不断 |
| 外网地址 | 留空(显示"任意") | 动态 IP 没法指定 |
| 外网端口 | 50000 | 内外一致最好记;也可改冷门数(如 45000)防扫描,改了客户端 Endpoint 跟着改 |
三条容易踩的:
- 光猫已经桥接 → 光猫上不用再配任何映射,桥接后它就是个二层透传,端口直接落到爱快 WAN 口。如果光猫没桥接(路由模式),就得在光猫上再转一层,或者把爱快设成光猫的 DMZ 主机。
- 「允许访问 IP」先留空测试,通了以后再收紧成常用出口 IP 或只留 WG 网段(见第十章)。
- 爱快若开了「繁星 / 异地组网」类云功能先关掉,它会占用 UDP 高端口,和 50000 抢。
验证映射是否真的通(手机关 WiFi 用 5G,或找台外网机器):
# 有 nmap 的话
nmap -sU -p 50000 vpn.xxxx.cn
# state 显示 open 或 open|filtered = 通;filtered 且反复超时 = 被拦
六、爱快端:WireGuard 服务接口与对端
|确认网络环境正常
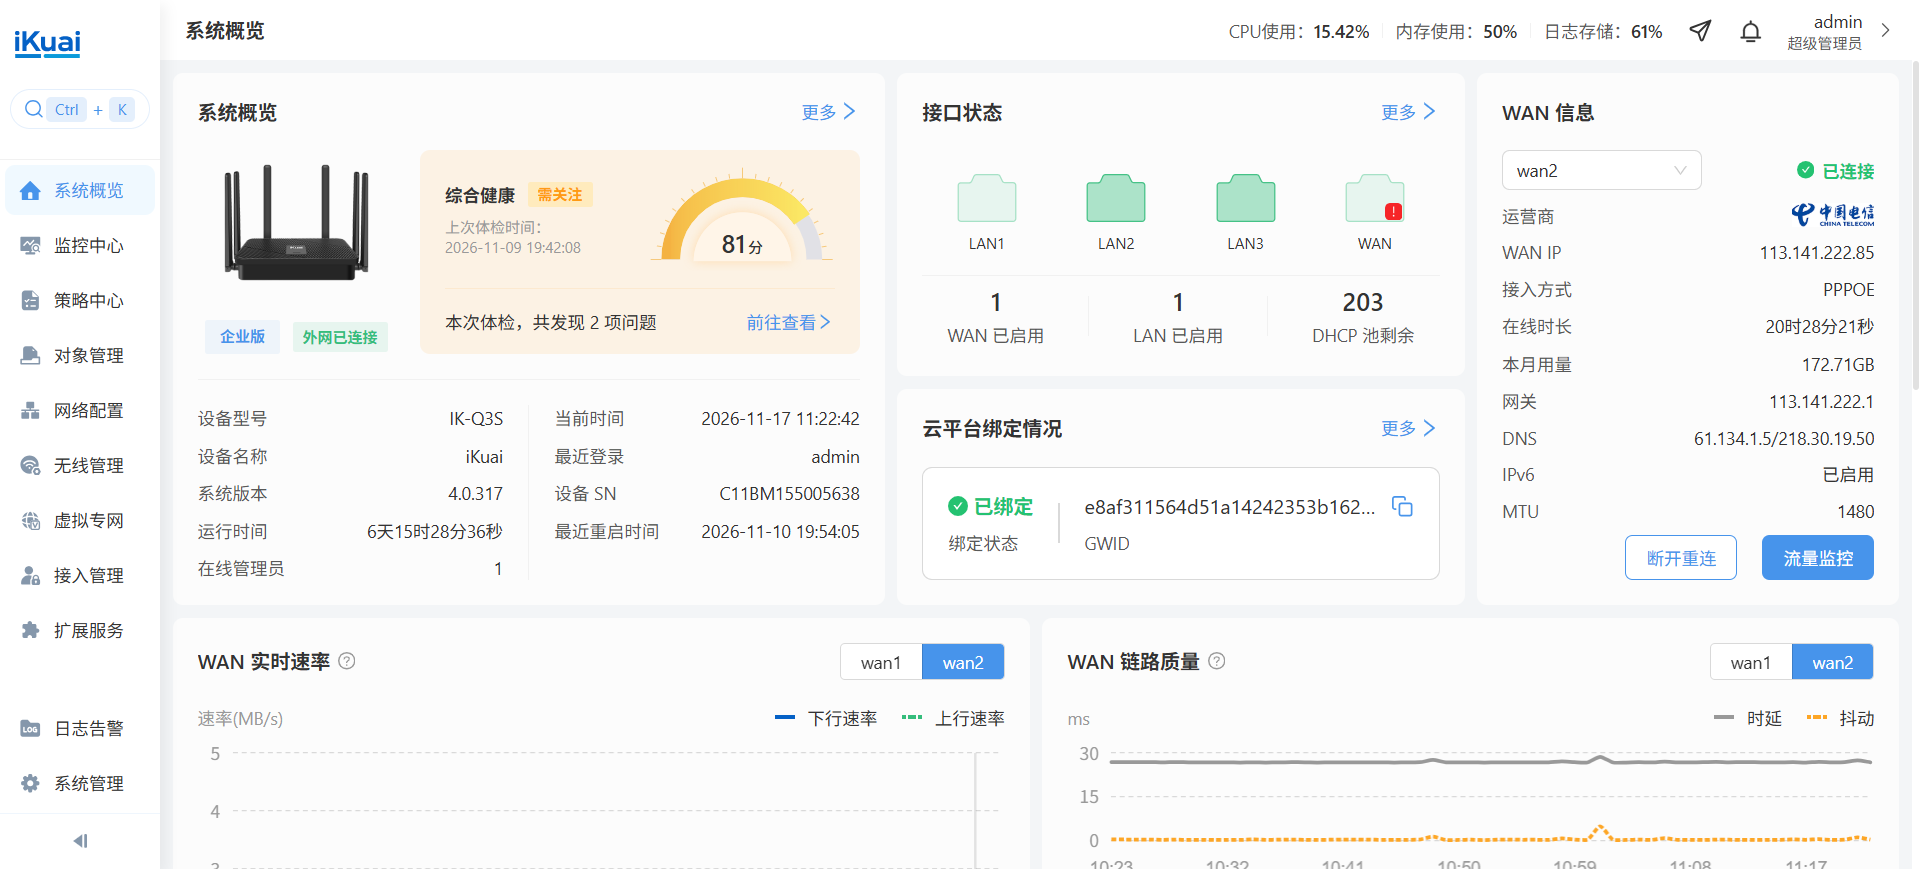
先看系统概览,确认四件事:
- 外网已连接,WAN2 拿到电信公网 IP(示例
113.141.222.85),接入方式PPPOE - 云平台已绑定、设备在线
- 接口状态里 WAN / LAN 都正常,DHCP 池还有余量
- 记下 LAN 网段(本例
192.168.1.0/24),后面全程要用
如果这里 WAN IP 是
100.64.x.x,先去解决公网 IP,别往下配。
|确认链路质量
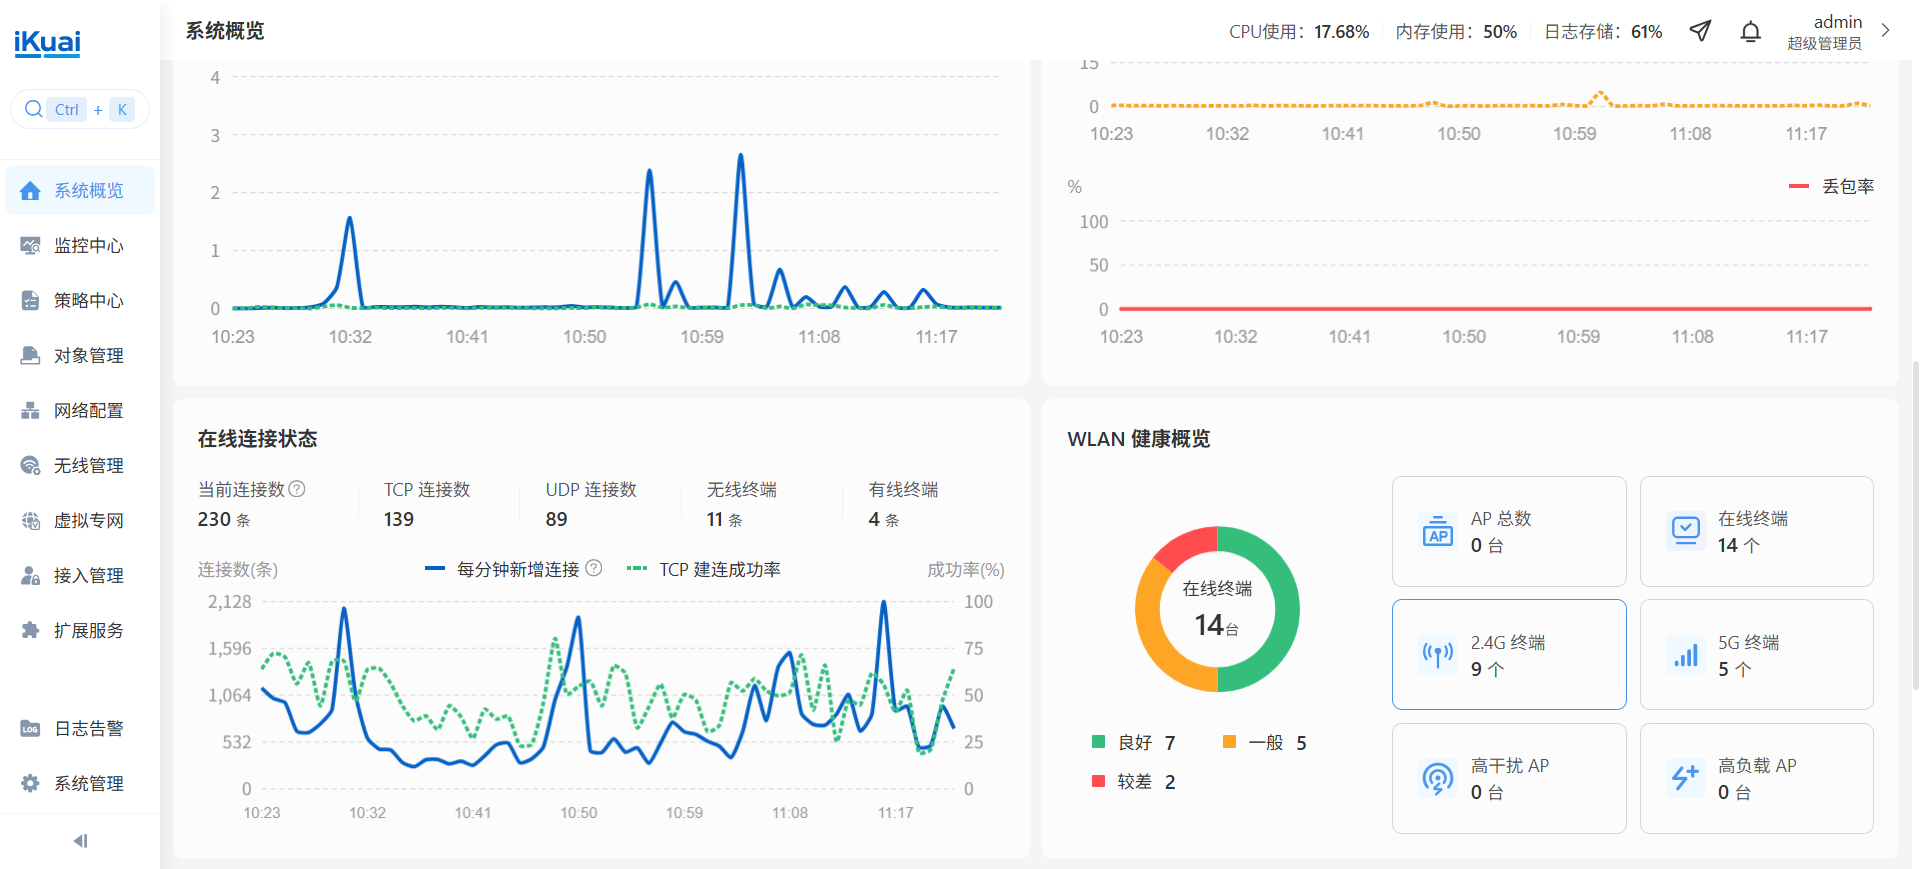
顺手看在线连接数、丢包率、WLAN 健康度。丢包率 0%、TCP 建连成功率正常,说明线路底子稳,适合承载隧道。无线终端"较差"的那两台是信号问题,和本方案无关。
|进入 WireGuard,新建服务接口
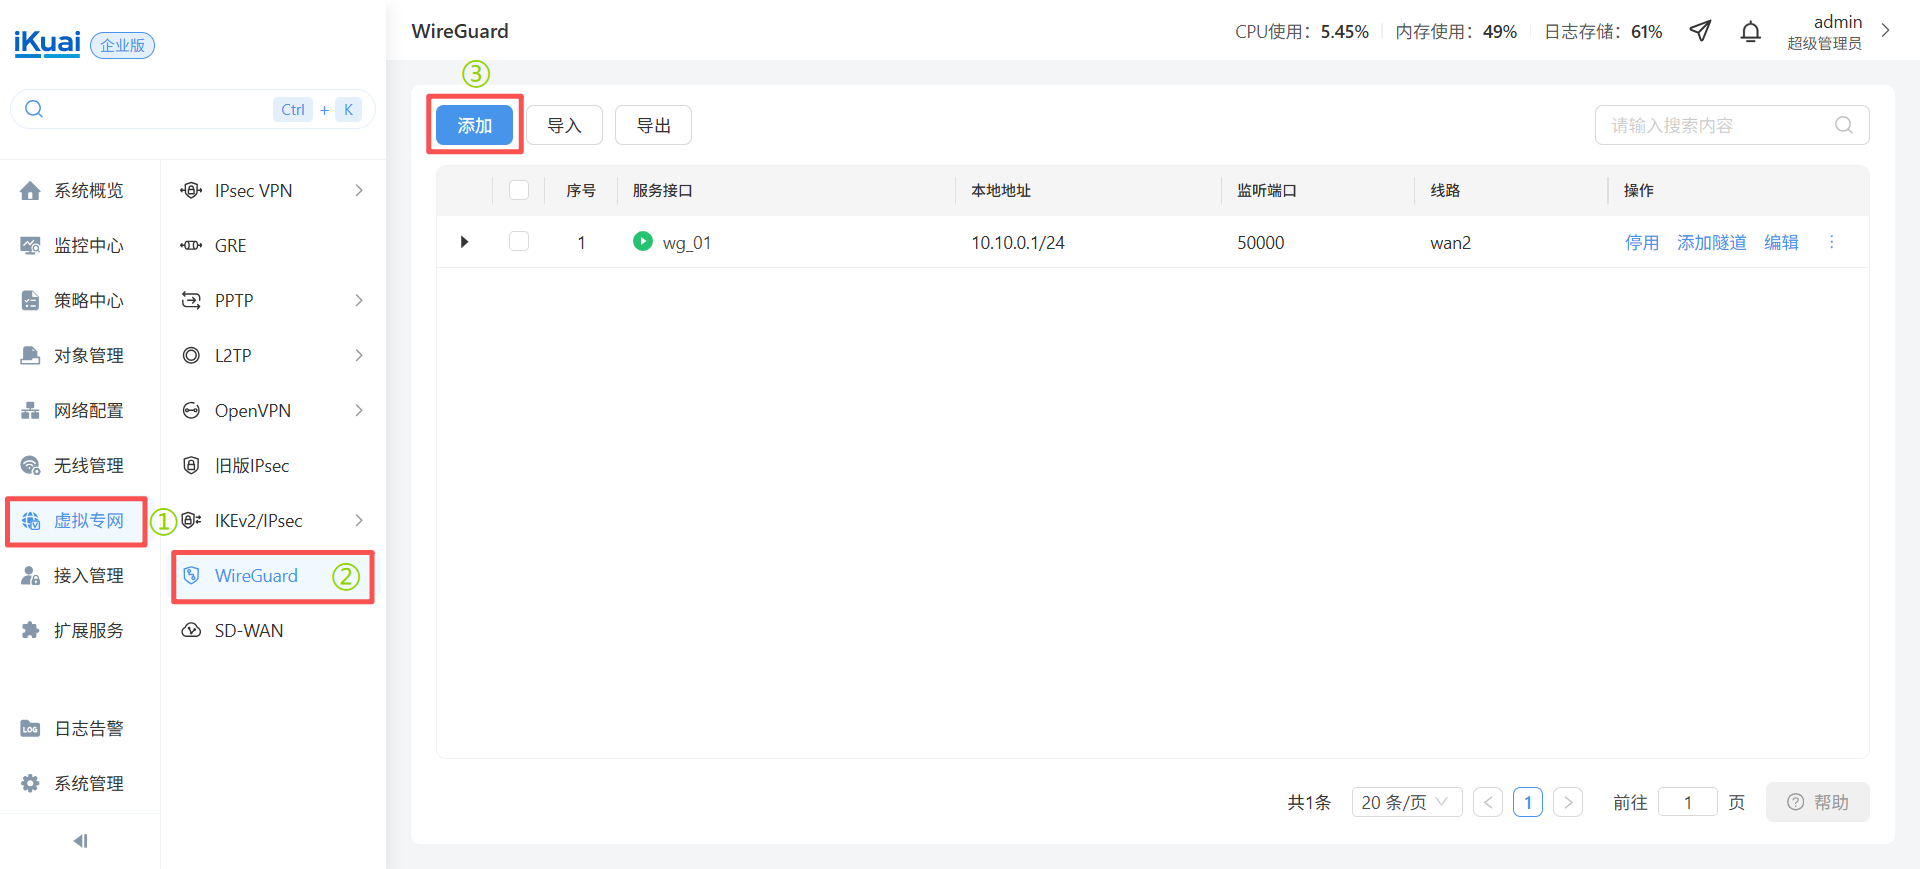
路径:虚拟专网 → WireGuard → 添加
列表里 wg_01 就是服务端接口,本例配置:
| 字段 | 填什么 | 说明 |
|---|---|---|
| 服务接口 | wg_01 | 名称必须以 wg 开头 |
| 本地地址 | 10.10.0.1/24 | 爱快自己的隧道 IP,等于全家 WG 的网关 |
| 监听端口 | 50000 | 必须等于 5.2 里映射的内网端口 |
| 线路 | wan2 | 有公网 IP 的那条宽带 |
| MTU | 1420 | 默认即可,卡大包再降到 1360 |
|生成密钥对(本页最关键)
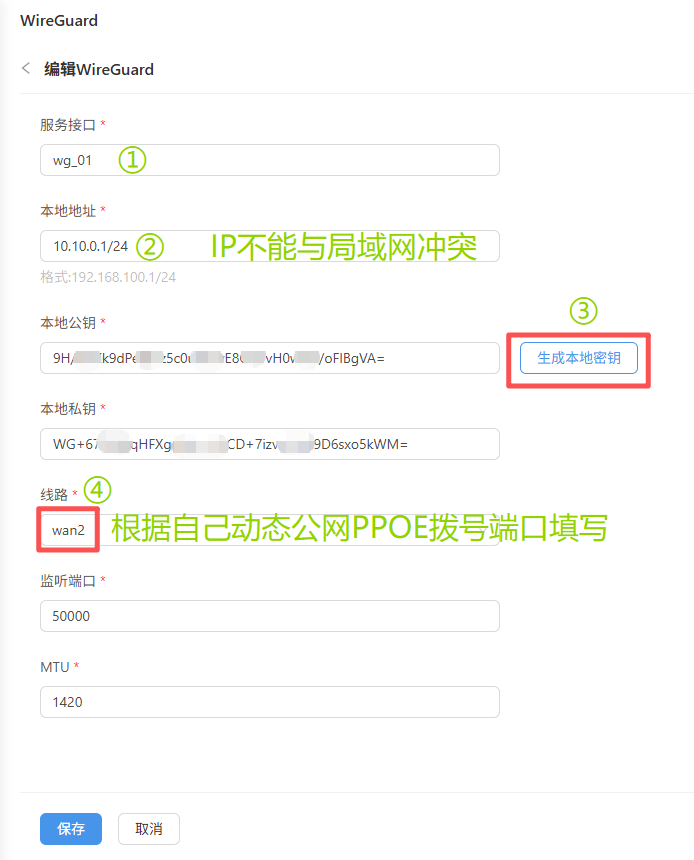
这一页是全篇最容易填错的地方:
- 点【生成本地密钥】,爱快自动填好公钥和私钥
- 把「本地公钥」整串复制出来存好——手机 / PC 的「节点公钥」填的就是它(
9H/KlzZk9dPeGj9z…) - 线路选
wan2,跟着 PPPoE 拨号口走 - 监听端口
50000,MTU1420,然后保存
本地地址
10.10.0.1/24绝不能和家里 LAN 冲突(本例 LAN 是 192.168.1.x,所以选 10.10.0.x)。也别用192.168.0.x/192.168.1.x,出去连陌生 WiFi 时极易撞车。
|添加对端(每台设备一条)
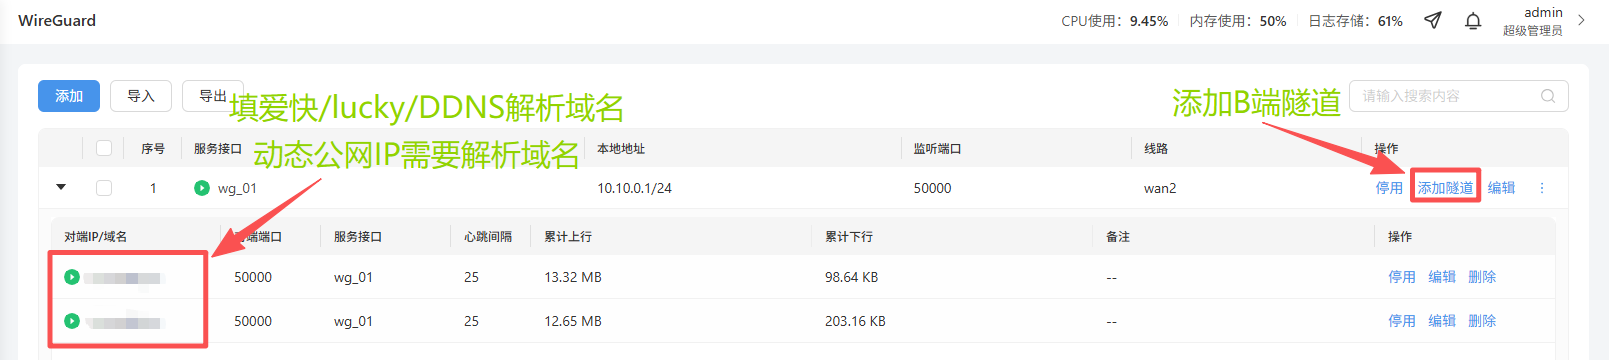
保存接口后,点右侧【添加隧道】,展开对端列表。图中两条就是「手机①」「手机②」各占一条,PC 同理再来一条。
注意「对端IP/域名」那一栏:动态公网 IP 会变,这里必须填 5.1 建好的 DDNS 域名,别填 IP。
|填写对端参数 + 允许目标网段
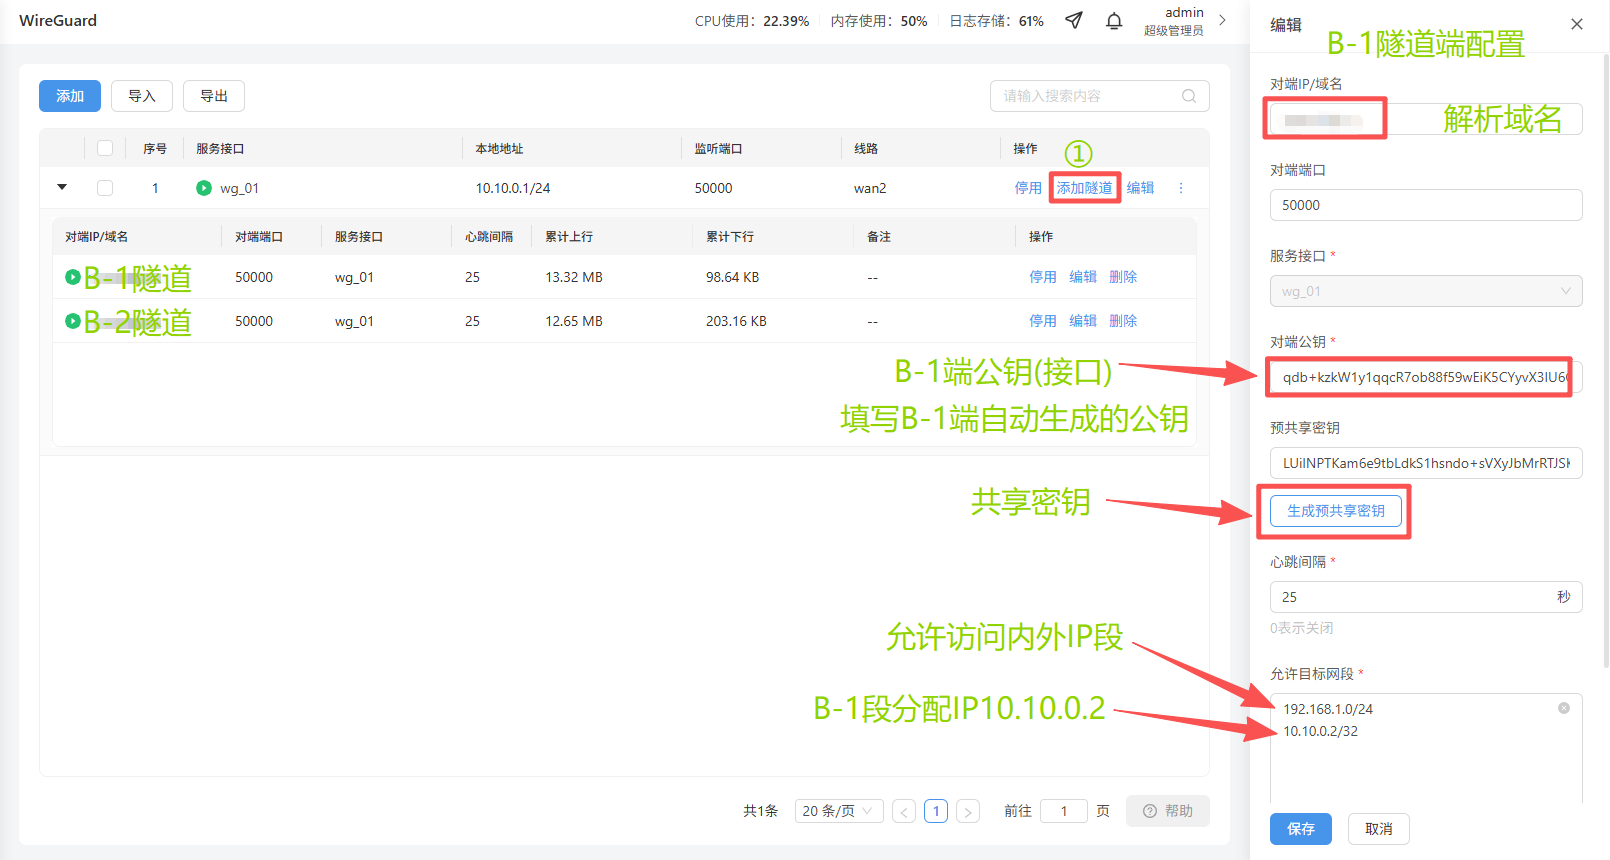
右侧抽屉逐项填:
| 字段 | 填什么 | 说明 |
|---|---|---|
| 对端IP/域名 | vpn.xxxx.cn | DDNS 域名,解析到家里公网 IP |
| 对端端口 | 50000 | 和接口监听端口一致 |
| 服务接口 | wg_01 | 挂在刚建的接口下 |
| 对端公钥 | 手机 / PC 的「接口公钥」 | 在客户端里复制过来,⚠️ 最容易错的一栏 |
| 预共享密钥 | 点【生成预共享密钥】 | 多一层对称加密,抗量子;两端必须逐字符相同 |
| 心跳间隔 | 25 | 对端在 NAT 后,必须填 |
| 允许目标网段 | 见下表 | ⚠️ 第二台起会报错的那一栏 |
「允许目标网段」怎么填(照抄)
| 对端 | 允许目标网段 | 原因 |
|---|---|---|
| 第 1 条(PC) | 192.168.1.0/24 + 10.10.0.2/32 | 第一条负责声明 LAN 网段 + 自己的 IP |
| 第 2 条(手机①) | 只填 10.10.0.3/32 | LAN 已被第 1 条占用,只填自己 IP |
| 第 3 条(手机②) | 只填 10.10.0.4/32 | 同上 |
| 以后第 N 台 | 只填 10.10.0.N/32 | 一台一个唯一 /32 |
这一栏到底是什么意思(搞清楚就不容易卡住):
- 它的真实含义是:发往这个网段的包,交给这条对端送。填的是「回程流量往哪条隧道扔」,不是「这台设备能去哪」。所以手机能不能访问内网,靠的是手机自己「路由的 IP 段」填了
192.168.1.0/24,和爱快这一栏关系不大。 192.168.1.0/24是全家共享的目的地,在路由表里只能声明一次,谁先填谁保留。第二台再填就报「目标网段已存在」——这不是 bug,是正确设计。- ⚠️ 千万别填爱快自己的
10.10.0.1/24:那是服务端接口所在的网段,填进去会把回程流量抢走,表现就是「能连上但打不开任何页面」。
七、PC 端:手动新建隧道
关于「导入隧道」:爱快 / wg-easy 等服务端导出的
.conf,导入的对象是另一台 WireGuard 服务端或支持导入的客户端(用来批量迁移站点配置)。你的场景是客户端接回家,所以两端都走手动新建——接口栏填自己,节点栏抄爱快。这也是本教程不展开导入功能的原因。
Windows 官方客户端(wireguard.com/install 下载),需连接国外网,操作逻辑和手机完全一致。
|新建空隧道 → 复制本机公钥
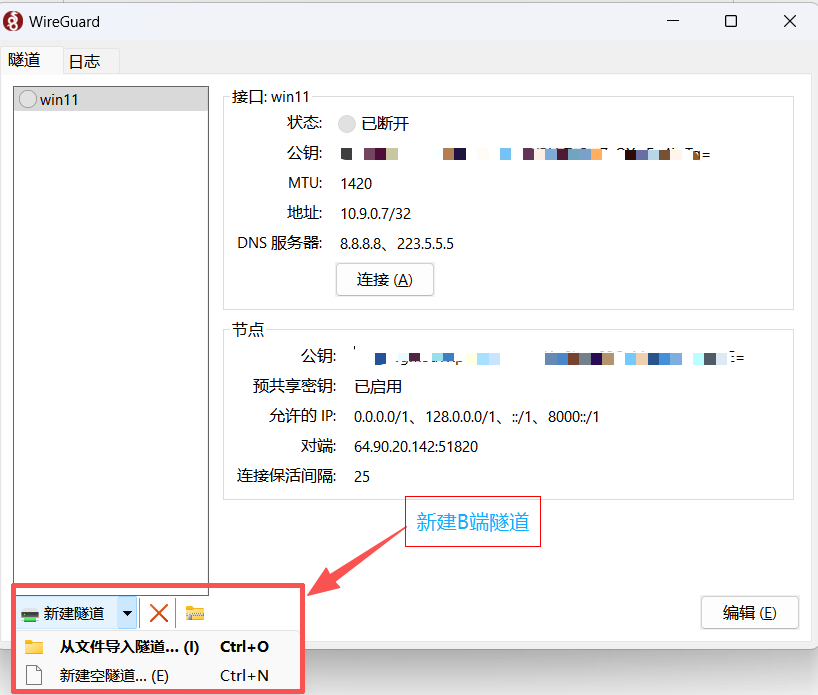
左下角【新建隧道】→【新建空隧道】,弹窗里系统已自动生成 [Interface]:
PrivateKey自动生成,别外传、别截图- 顶部那串公钥就是这台 PC 的身份证 → 复制它,回爱快图6 填进「对端公钥」
Address = 10.10.0.2/32,隧道内唯一门牌号DNS = 8.8.8.8, 223.5.5.5(回内网解析靠下一行改)
右侧「节点」栏填爱快的信息:
| 节点字段 | 填什么 |
|---|---|
| 公钥 | 爱快的「本地公钥」9H/KlzZk9dPeGj9z… |
| 预共享共享密钥 | 爱快图6 生成那把 |
| 对端 Endpoint | vpn.xxxx.cn:50000 ⚠️ 端口别漏 |
| 允许的 IP | 0.0.0.0/0, ::/0(全流量)或 10.10.0.0/24, 192.168.1.0/24(只走内网) |
| 连接保活间隔 | 25 |
|保存后的隧道详情与开关
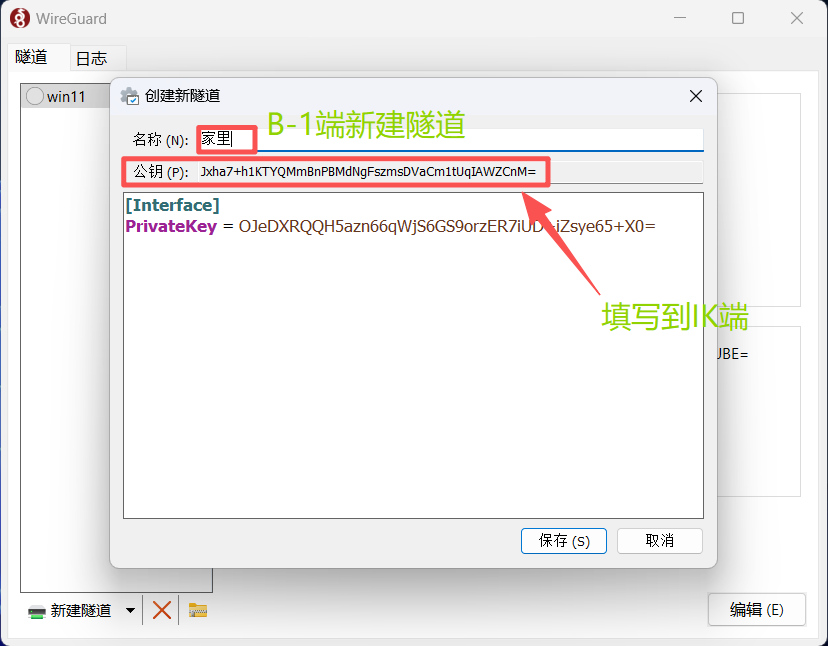
保存后进入详情:左侧是隧道列表,右侧上半「接口」是自己(状态、公钥、MTU、地址、DNS),下半「节点」是对面(公钥、预共享共享密钥、允许的 IP、对端、保活)。点【连接】即可,状态从"已断开"变成带收发字节即为通。
PC 端完整配置模板(可直接对照修改)
[Interface]
# 本机私钥(自动生成,泄露即可被冒充,永远别发给任何人)
PrivateKey = OJeDXRQQH5azn66qWjS6GS9orzER7iUD+iZsye65+X0=
# 隧道内门牌号,/32 表示仅此一个地址而非网段;每台设备必须唯一
Address = 10.10.0.2/32
# 隧道封装要占约 60 字节头;能 ping 通但网页打不开就降到 1360
MTU = 1420
# 第一位必须是爱快 LAN IP,否则家里内网域名(飞牛/NAS/服务器/OA)解析不了
DNS = 192.168.1.1, 223.5.5.5, 8.8.8.8

[Peer]
# 对端公钥 = 爱快的「本地公钥」
PublicKey = eHNTSgM5uTRpDm1a1LRP0Xw0h+u82OyMAclvpouWJBE=
# 预共享密钥,两边必须逐字符相同
PresharedKey = 2wc8Hv4uVP2kjGl9mCttbFvrXLFxUwYrDgnXlBN73XE=
# 只走内网;想全部流量回家就改成 0.0.0.0/0, ::/0
AllowedIPs = 10.10.0.0/24, 192.168.1.0/24
# 在 NAT 后必须填 25,否则几分钟后隧道假死
PersistentKeepalive = 25
# 公网入口,填 DDNS 域名;端口别漏,空着会默认走 51820
Endpoint = vpn.xxxx.cn:50000
八、手机端:官方 WireGuard App(图10)
Android / iOS 界面一致。装官方 App(Google Play / App Store / F-Droid / 官网 APK),需香港/非大陆网站下载,点右下角 【+】→【手动创建】。
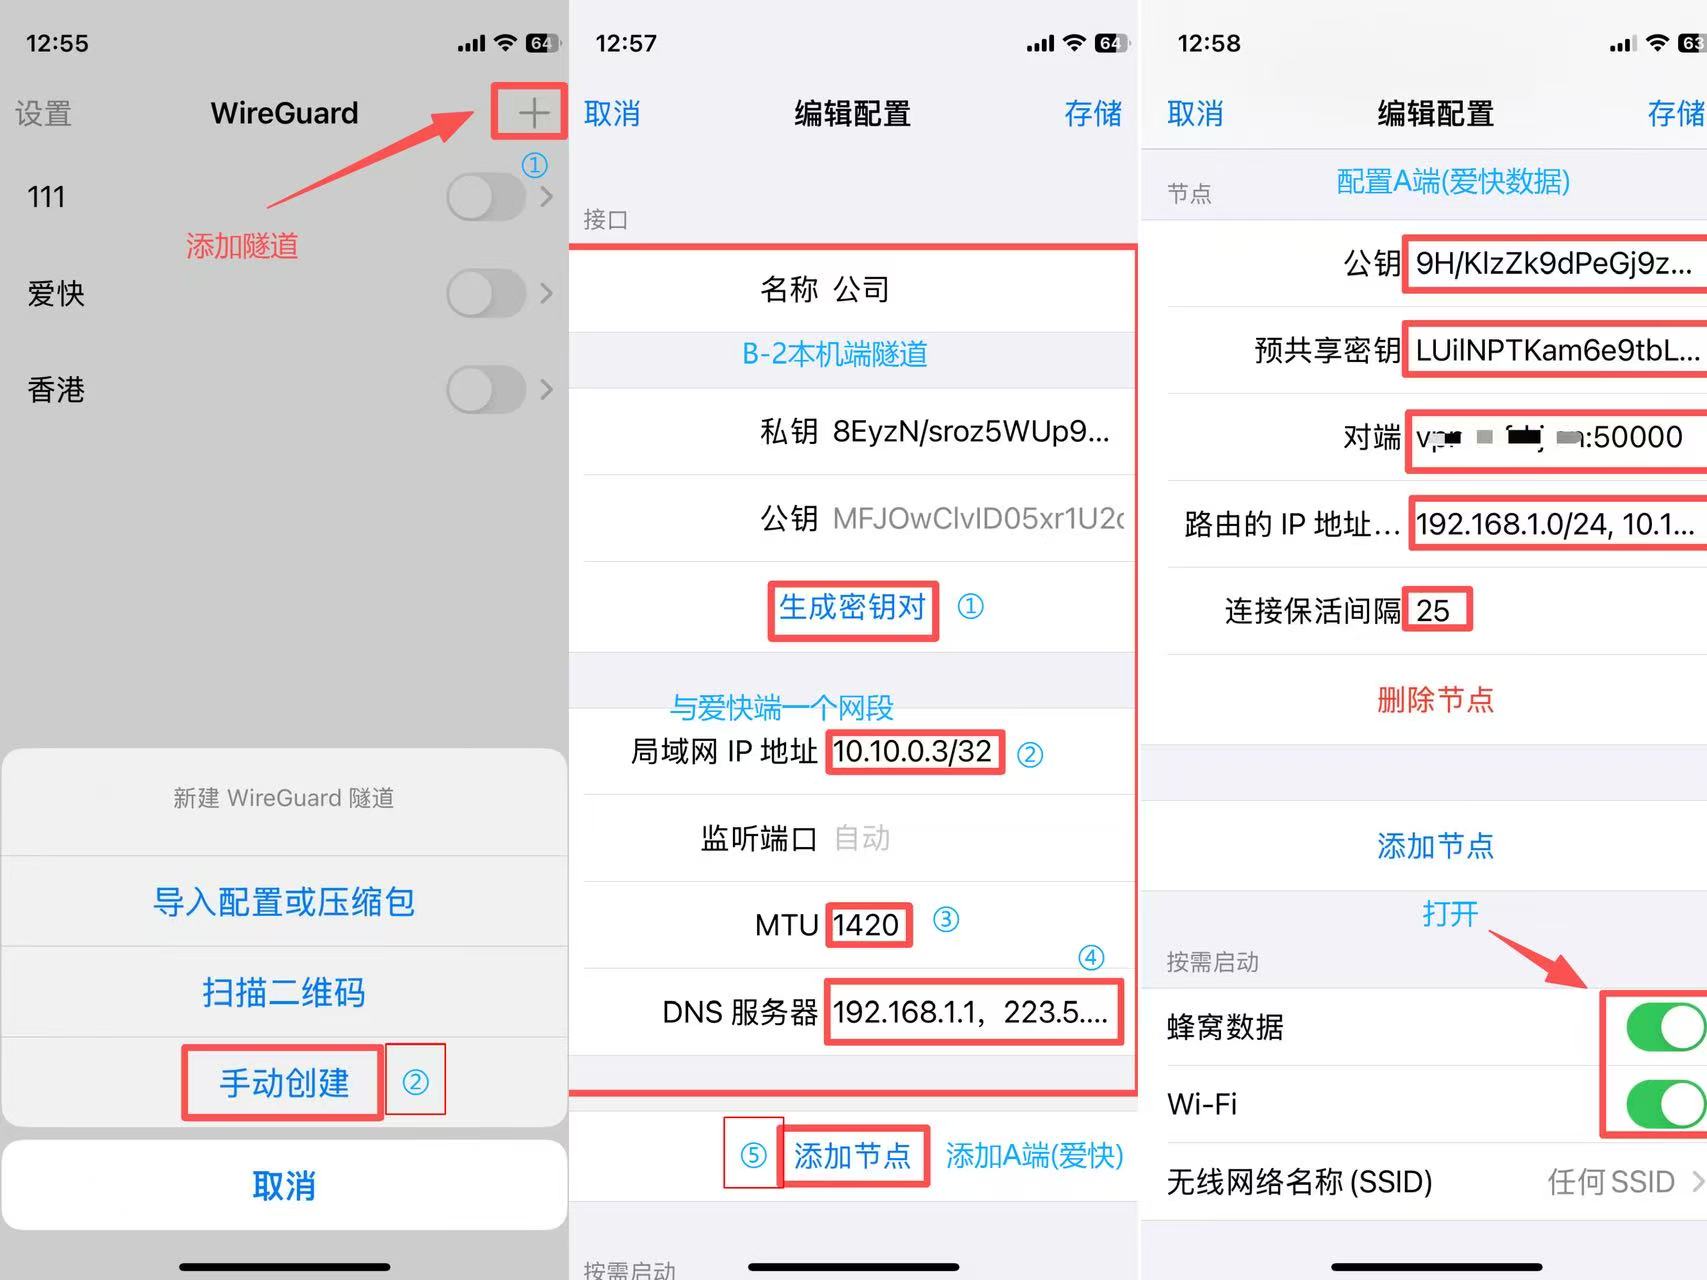
左图:+ → 【手动创建】。有二维码或压缩包就直接导入(Wg服务端有webUI,前提在有公网Linux服务器部署),省事;本例手动建。
中图:「接口」= 手机自己
| 字段 | 填什么 | 干啥用的 |
|---|---|---|
| 名称 | 家里WG | 随便起,好认就行 |
| 私钥 / 公钥 | 点【生成密钥对】 | 公钥要交给爱快当「对端公钥」 |
| 局域网 IP 地址 | 10.10.0.3/32 | 手机在 WG 里的地址,每台唯一 |
| 监听端口 | 留空 | 手机当客户端,不用填 |
| MTU | 1420 | 默认即可 |
| DNS 服务器 | 192.168.1.1, 223.5.5.5 | 回家后用家里 DNS,内网域名才解析 |
右图:「节点」= 爱快,点【添加节点】
| 字段 | 填什么 |
|---|---|
| 公钥 | 爱快的「本地公钥」9H/KlzZk… |
| 预共享密钥 | 和爱快图6 生成那把一致 |
| 对端 | vpn.xxxx.cn:50000 ⚠️ 端口别漏 |
| 路由的 IP 地址(AllowedIPs) | 192.168.1.0/24, 10.10.0.0/24 |
| 连接保活间隔 | 25 |
最后把两个开关都打开——「蜂窝数据」和「Wi-Fi」都勾上,这样在外面连陌生 WiFi 时也能自动拉起隧道(按需启动)。
「路由的 IP 段」两种填法
| 场景 | 填法 | 代价 |
|---|---|---|
| 只访问家里内网(推荐) | 192.168.1.0/24, 10.10.0.0/24 | 省流量,刷视频走本地 |
| 全部流量走家里 | 0.0.0.0/0, ::/0 | 在外面也用家里 IP 上网,吃家里上传带宽 |
⚠️ 别照抄
0.0.0.0/1, 128.0.0.0/1这种拆写法:iOS 上容易出路由优先级冲突,表现就是"显示已连接但打不开任何网页"。直接写0.0.0.0/0, ::/0。
手机端配置文本(对照用)
[Interface]
PrivateKey = <手机「生成密钥对」出来的私钥,别外传>
Address = 10.10.0.3/32
MTU = 1420
DNS = 192.168.1.1, 223.5.5.5

[Peer]
PublicKey = <爱快的「本地公钥」>
PresharedKey = <爱快生成的预共享密钥>
AllowedIPs = 192.168.1.0/24, 10.10.0.0/24
PersistentKeepalive = 25
Endpoint = vpn.xxxx.cn:50000
九、字段对照总表(贴墙上备用)
上下两行对上的,值必须一致;标「各自生成」的不能照抄别人。
| 含义 | 爱快后台字段 | 手机 / PC 字段 |
|---|---|---|
| 爱快的公钥 | 本地公钥(自动生成) | 节点 / Peer → 公钥 ← 抄这里 |
| 手机的公钥 | 对端公钥 ← 抄这里 | 接口/Interface→公钥(自动生成) |
| 预共享密钥 | 预共享密钥 | 预共享密钥(两边同一把) |
| 隧道地址 | 本地地址 10.10.0.1/24 | 局域网 IP 10.10.0.x/32 |
| 对端地址 | 对端IP/域名 + 端口 | 节点 → 对端 vpn.xxx:50000 |
| 保活 | 心跳间隔 25 秒 | 持久保活 / Keepalive 25 秒 |
| 能访问内网靠 | 允许目标网段(第五章) | 路由的 IP 段 192.168.1.0/24 |
| MTU | 1420 | 1420 |
| DNS | — | 192.168.1.1 打头 |
十、验收与排错
10.1 看爱快对端列表的两列数字,一眼定位
添加对端图片里每条对端都有「累计上行 / 累计下行」,这是最好用的排错依据:
| 上行 / 下行 | 含义 | 结论 |
|---|---|---|
| 上行有/下行 0 | 包到了爱快,但没回 | 对端公钥填错 / 预共享密钥不一致 |
| 上下行都有数字 | 双向通信正常 | ✅ 握手成功,通了 |
| 上下行都 0 | 包根本没到 | 域名解析 / 端口映射 / UDP / 线路问题 |
10.2 通了以后这样测
- 手机关掉 WiFi 用 5G,打开开关,状态页出现收发字节
- 能
ping 192.168.1.1→ 隧道 OK - 浏览器开
https://192.168.1.100:5667进飞牛,http://192.168.1.1:5581进爱快后台 - 能开 IP 但打不开域名 → 纯 DNS 问题,检查客户端 DNS 第一位有没有填
192.168.1.1 - 能开网页但图片 / 附件加载不出来 → MTU 降到
1360
如果有 Linux / 服务器侧节点,用官方工具看握手最准:
wg show                      # 看 latest-handshakes,几分钟内算正常
wg show wg0 latest-handshakes
wg show wg0 transfer         # 收发字节,判断单边还是双向
10.3 上下行都 0,按这个顺序查
- Endpoint 端口补上
:50000没有(空着默认走 51820,必不通) nslookup vpn.sxfrkj.cn能不能解析到公网 IP(解析成内网 IP = 4.1 里网卡选错了)- 端口映射是不是 UDP、是不是建在 wan2、内网端口是否等于监听端口
- 爱快「繁星 / 异地组网」类功能先关掉,它占 UDP 4096 以上端口
- 光猫没桥接的话,光猫上有没有再转一层,或把爱快设为 DMZ
- 都不行就把外网端口换成
45000(两端一起改),排除运营商拦 UDP - 最后看 WAN IP 是不是
100.64.x.x——是的话根本没有公网,前面全白搭
10.4 常见报错速查
| 现象 | 原因 | 处理 |
|---|---|---|
| 爱快报「目标网段已存在」 | LAN 网段被第二条对端重复声明 | 第二条起只填自己的 /32 |
| 显示已连接但打不开网页 | ① DNS 没填 192.168.1.1 ② MTU 过大 ③ iOS 用了 /1 拆写路由 | 依次改这三项 |
| 连上但访问不了内网 | 客户端「路由的 IP 段」漏了 192.168.1.0/24 | 补上 |
| 几分钟后自动断、要重开才恢复 | 没填保活 | 两端都填 25 |
| 手机换 WiFi 后不通 | 「按需启动」只勾了蜂窝 | 蜂窝 + Wi-Fi 都勾上 |
| 家里设备访问手机不通 | 正常,客户端在 NAT 后没有入口 | 需要的话在爱快加对应路由,一般不用 |
十一、日常维护与安全收尾
11.1 维护动作
| 频率 | 做什么 |
|---|---|
| 每次连不上 | 先看爱快对端列表的上下行数字,再动手改配置 |
| 每月 | 爱快后台看固件更新,有就升(升级前导出配置备份) |
| 加设备 | 新建一条对端隧道,分配新的 /32,别复用旧 IP |
| 减设备 | 爱快对端列表直接【停用】或【删除】,不用动其他端 |
| 换宽带 / 路由器重启后 | 确认 DDNS 解析跟着更新(等 5 分钟),客户端保活会自动重连 |
| 换密钥 | 爱快重新生成 → 客户端同步更新,两边同时改 |
11.2 安全收尾(别跳过)
- 收紧映射:确认跑通后,把端口映射的「允许访问 IP」限制成常用出口 IP,或只留 WG 网段。家里宽带是动态 IP 的话,配合 DDNS 做「域名→IP」白名单更省心。
- 后台加固:飞牛、爱快后台都开强密码 + 两步验证;爱快后台别用默认端口 + 默认密码组合。
- 预共享密钥一定要开:它在公钥之外再加一层对称加密,是抗量子计算机的那道保险。
- 密钥别截图发网上:教程、群里求助时记得打码。一旦泄露:爱快后台重新生成密钥对 + 预共享密钥,客户端同步更新,旧的立刻失效。
- 网段别用常见段:
192.168.0.x/192.168.1.x留给 LAN,虚拟网段用10.10.0.x这种冷门段,出去连陌生 WiFi 才不容易撞路由。 - 定期看对端列表:出现不认识的公钥就是有人混进来了,直接删。
附录:一页速查
【建服务端】
扩展服务 → 动态域名 → 添加        → 域名 vpn.xxx.cn,网卡 wan2,接口 IP
策略中心 → NAT → 端口映射 → 添加  → 192.168.1.1:50000 → UDP → 外网接口:50000
虚拟专网 → WireGuard → 添加       → wg_01 / 10.10.0.1/24 / 50000 / wan2 / MTU 1420
                                    → 生成本地密钥(把公钥抄走)→ 保存

【加一台设备】
爱快:wg_01 → 添加隧道 → 填客户端公钥 + 生成预共享密钥 + 心跳 25
      允许目标网段:第 1 条填 LAN+自己 /32,第 2 条起只填自己 /32
客户端:手动新建隧道
      接口:私钥自动生成 / Address 10.10.0.x/32 / DNS 192.168.1.1 打头 / MTU 1420
      节点:公钥抄爱快本地公钥 / 预共享密钥 / vpn.xxx.cn:50000 / 保活 25
      路由的 IP 段:192.168.1.0/24, 10.10.0.0/24(全流量则 0.0.0.0/0, ::/0)

【判断通没通】
爱快对端列表上下行都有数字 = 通;上行有下行 0 = 公钥错;都 0 = 网络没到

【完全不通时】
端口补 :50000 → nslookup 看解析 → 映射是不是 UDP 在 wan2 → 关繁星
→ 外网端口换 45000 → 看 WAN IP 是不是 100.64.x.x

【通了但没网】
DNS 第一位填 192.168.1.1 → MTU 降 1360 → 路由段别用 /1 拆写法

【密钥泄露】
爱快重新生成密钥对 + 预共享密钥 → 客户端同步更新
一句话总结:爱快当服务端,手机 / PC 当客户端,靠「交叉抄公钥」对上身份,靠「DDNS + UDP 50000 映射」穿进家门,靠「允许目标网段 + 路由的 IP 段」打通内网。配完这一次,出门在外就像坐在家里路由器旁边。